PHP 安全更新公告:修复 17 项漏洞(含 7 项 CVSS 9.2 严重漏洞)
2026 年 11 月 19 日,php 官方发布了一批常规与安全维护更新,涵盖 PHP 8.2.36、8.3.37、8.4.28 和 8.5.13 四个活跃版本分支。本次更新共修复了 17 个已在 GitHub 安全公告中披露的漏洞,其中 7 个被评定为“严重”(Critical),CVSS 4.0 评分高达 9.2。
对于依赖 php 运行业务系统、内容管理系统或电商独立站的网站与主机服务商而言,建议尽快评估影响范围并安排升级。
核心风险概览
修复规模: 共修复 17 个已公开漏洞,其中 7 个为严重级别(CVSS 4.0 = 9.2)。
跨分支影响: 7 个严重漏洞中有 4 个影响 php 8.2 至 8.5 的全部受支持分支,说明问题存在于较早引入并延续至今的核心代码路径中。
触发条件: 官方指出,这些漏洞并非在所有默认空载环境下都能无条件触发,通常需要特定的配置项或特定的应用程序代码逻辑配合才能被利用。
高危模块: 重点集中在 PHP-FPM、会话管理(Session)以及错误日志记录(Error Logging)等相关环节。
重点关注模块与排查方向
虽然各漏洞的具体触发细节需对照对应安全公告逐一核实,但从已知影响范围来看,运维与开发人员可优先围绕以下三类场景进行排查与加固:
PHP-FPM 运行环境检查进程管理、请求解析或环境变量处理相关的配置与自定义参数,确认是否存在异常请求转发或边界条件处理风险。
会话(Session)机制关注会话初始化、序列化/反序列化、存储处理器或自定义会话逻辑,排查不可信输入是否可能干扰会话状态或生命周期。
错误日志记录(Error Logging)检查错误输出、日志路径及格式化记录相关配置,避免敏感信息泄露或异常输入触发日志处理逻辑缺陷。
升级与防护建议
优先升级至最新补丁版本请将生产与测试环境升级至对应分支的最新安全版本:
先测试,后灰度发布在正式站升级前,建议先在测试环境验证现有框架、插件(如常见 CMS、电商程序及自定义扩展)的兼容性,确认无弃用告警或行为差异后再分批上线。
配合纵深防御策略在完成版本升级的同时,保持 Web 应用防火墙(WAF)规则更新、严格限制敏感目录与管理入口访问、最小化错误回显(生产环境关闭
display_errors并妥善保管错误日志),降低潜在攻击面。
宝塔面板已同步 php 8.2、8.3、8.4 和 8.5 的安全修复版本。 请检查网站实际使用的 PHP 分支,并尽快通过软件商店更新。
可直接在「软件商店」完成更新,无需先升级宝塔面板。升级前请备份网站、数据库和 PHP 配置,或创建服务器快照。更新可能重启 PHP 服务,请尽量在业务低峰期操作。
刷新软件列表。 登录宝塔面板,打开左侧「软件商店」,单击右上角的
更新软件列表 / 支付状态,等待列表刷新。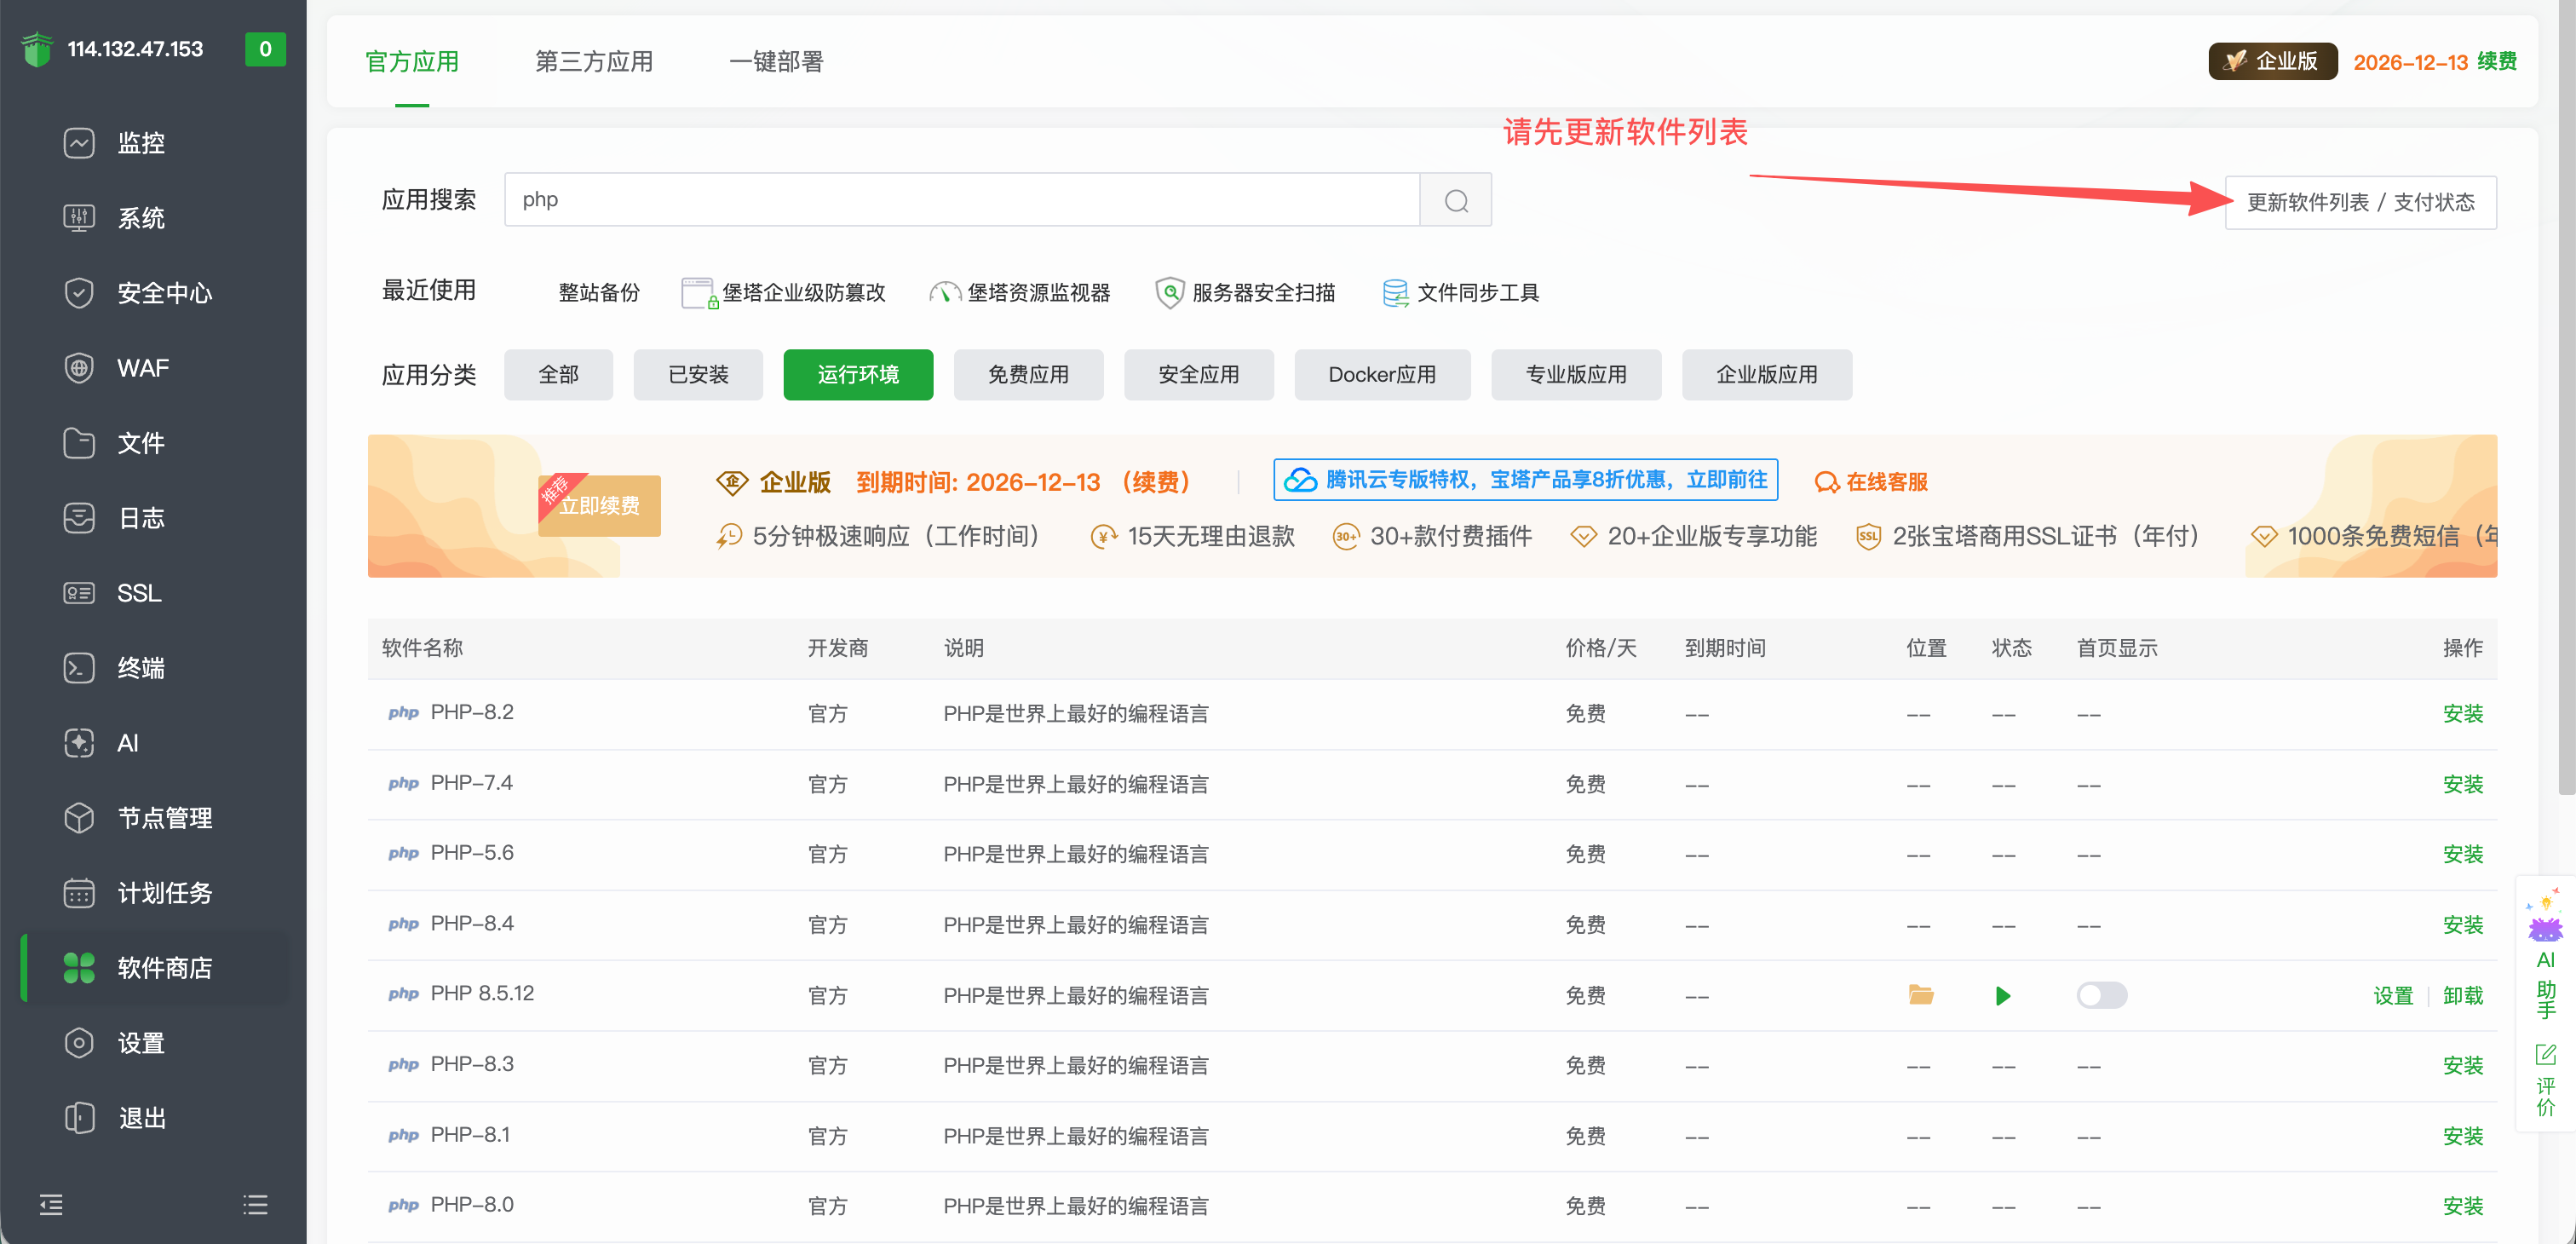
打开对应 PHP 的更新入口。 在「已安装」中找到网站正在使用的 PHP,单击该版本右侧的
更新。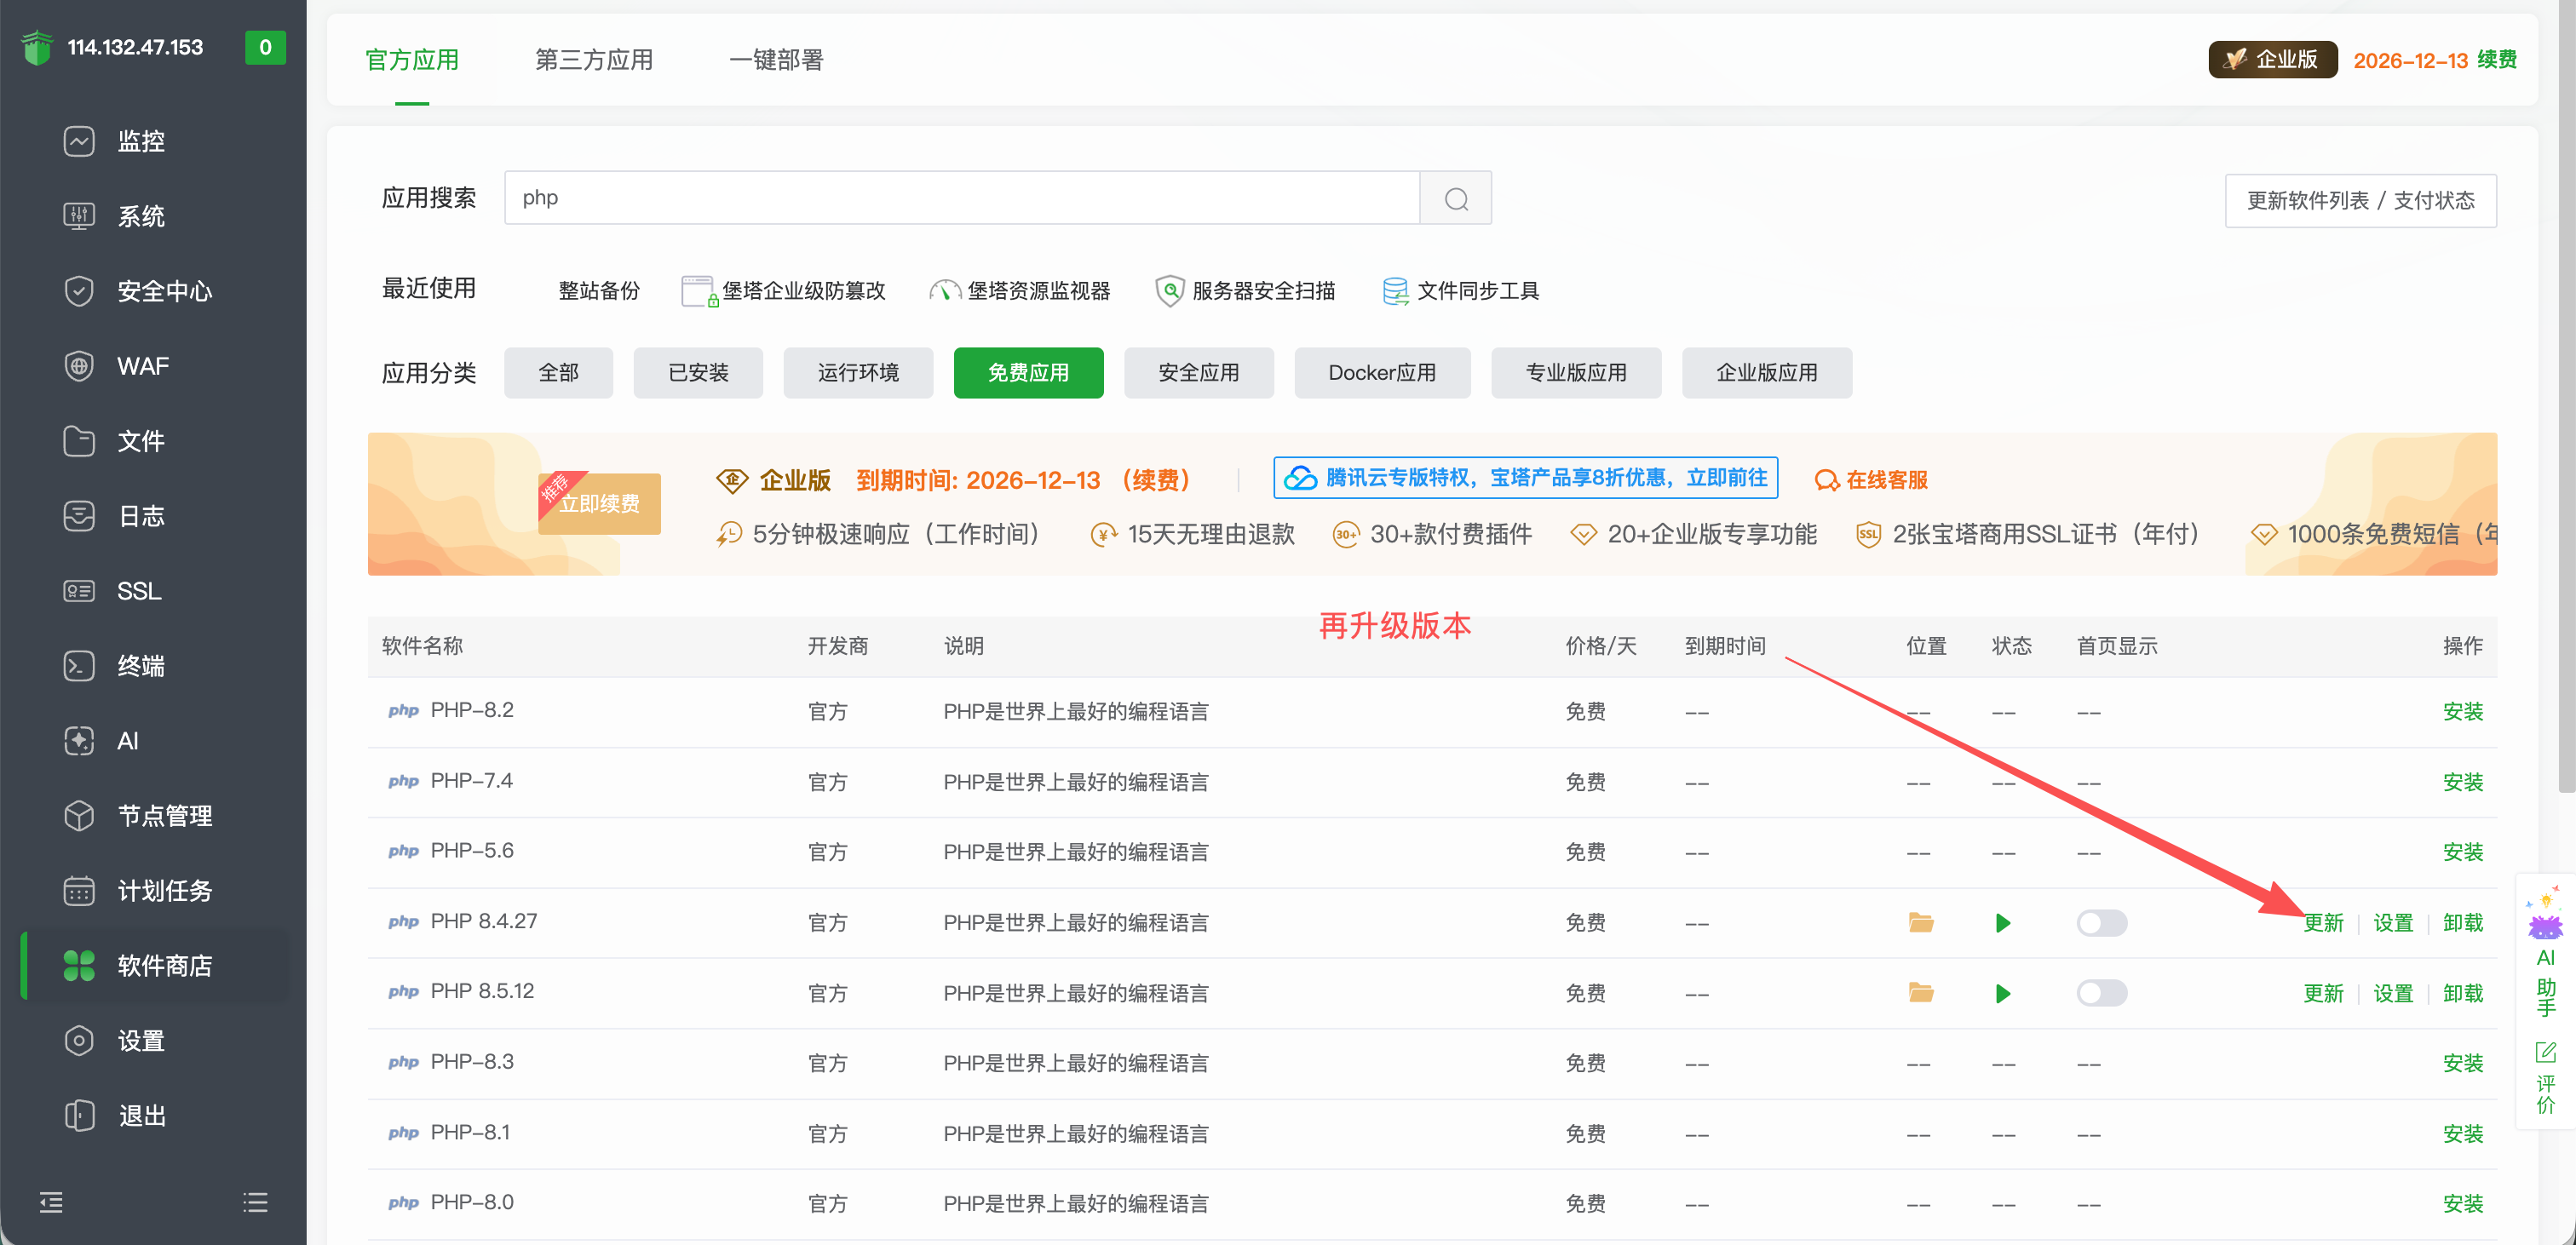
核对版本并更新。 在弹窗中查看「最新版本」,确认是上表对应的安全修复版本或该分支更新的补丁版本后,单击
立即更新,按提示完成升级。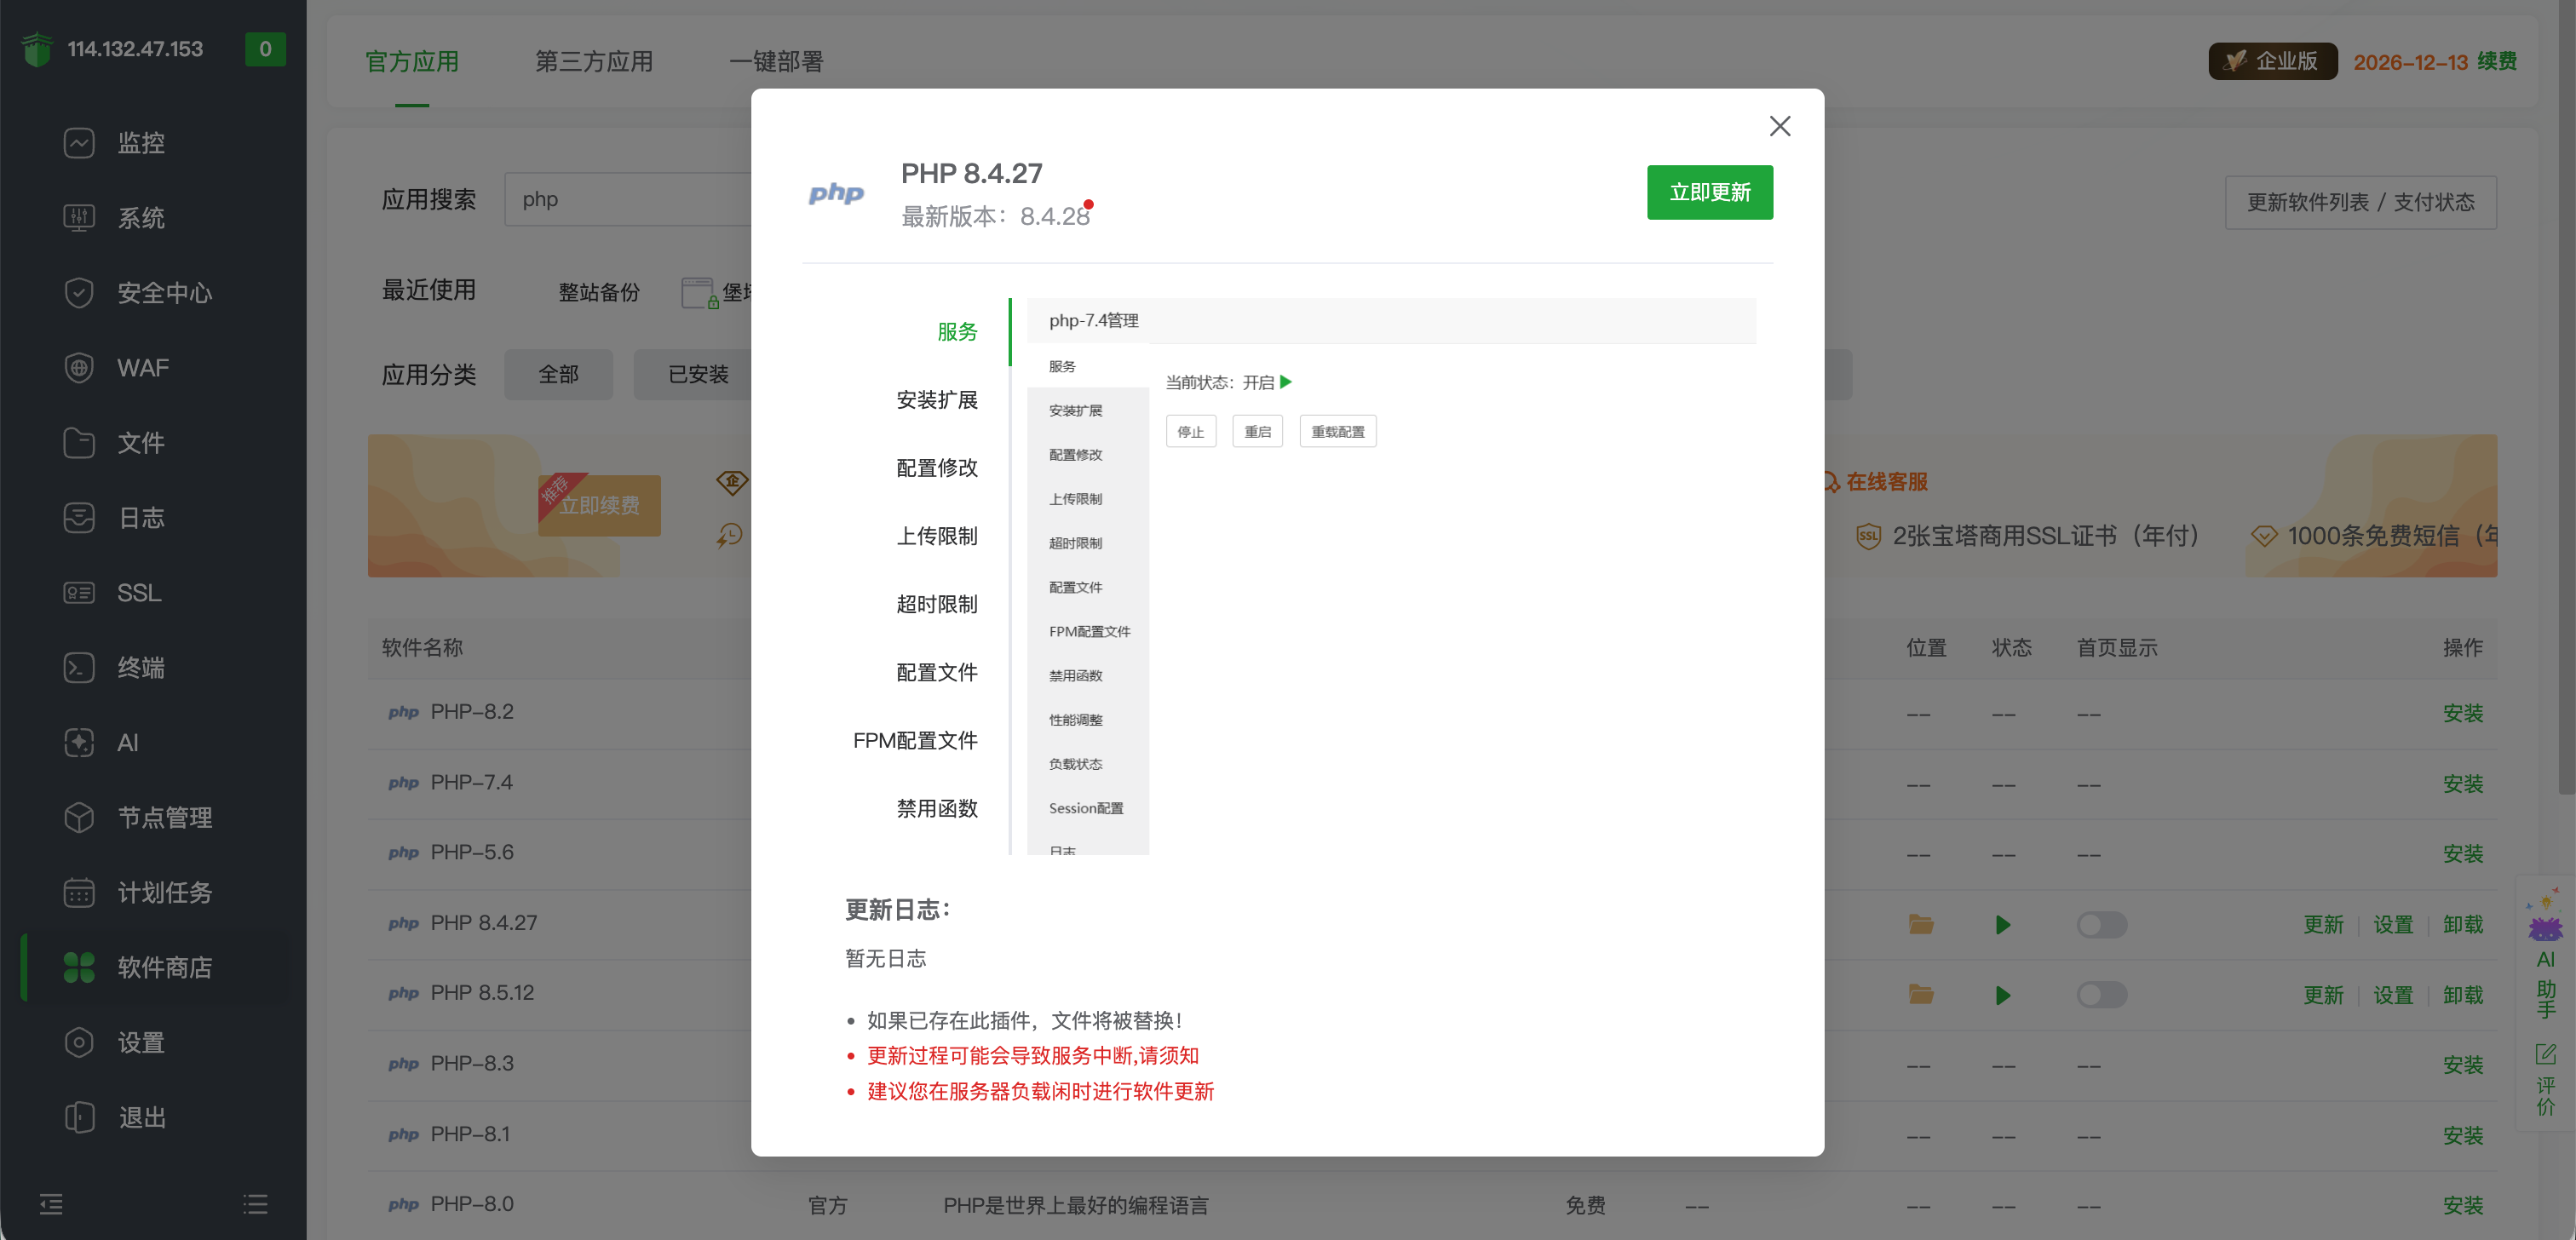
验证更新结果。 确认网站使用的 PHP 已升级、服务正常运行且所需扩展已加载,再检查网站访问、登录、文件上传和数据库连接等功能。安装了多个 PHP 分支的服务器,请逐个检查仍在使用的分支。
